2026年10月26日
microCMSがTypeScript型の自動生成に対応。Next.js制作で見直したい型管理とCI
ヘッドレスCMSを使ったWeb制作では、CMS側のAPIスキーマとフロントエンド側の型定義を揃えておく必要があります。例えばmicroCMSで「お知らせ」に項目を追加しても、Next.js側のTypeScriptの型を更新し忘れると、実装と実際のデータ構造にずれが生じます。
2026年10月16日、microCMSはAPIスキーマからTypeScriptの型を自動生成するCLI「microcms-typegen」を公開しました。同時に、JavaScript SDK(microcms-js-sdk)のバージョン3.6.0では、生成した型を使ってエンドポイントや取得条件に応じた型推論ができるようになりました。
これは単に型を書く手間を減らすだけでなく、CMSの変更を開発工程でどう検知するかを考えるきっかけになるアップデートです。この記事では、何が変わったのかを整理したうえで、Next.jsとmicroCMSで企業サイトを制作・保守するときに見直したい型管理とCIのポイントを考えます。
これまでの型管理で起きやすかったこと
Next.jsとmicroCMSを組み合わせる場合、CMSで定義したフィールドに対応する型をフロントエンド側で手書きする方法が一般的でした。
例えば、お知らせに「タイトル」「本文」「公開日」がある場合、開発側でもそれらを型定義します。しかし運用開始後に「カテゴリ」や「サムネイル」が追加されると、CMSの設定変更と型定義の修正を別々に行う必要があります。
担当者が違ったり、変更が小さかったりすると、この同期が抜けることがあります。型チェックが通っていても、そもそも型定義が実際のAPIと一致していなければ安心できません。
microcms-typegenで何が変わったのか
APIスキーマをもとに型を生成できる
microcms-typegenは、マネジメントAPIから取得したAPIスキーマをもとにTypeScriptの型を生成します。CMSの設定を見ながらフィールド名を書き写す必要がなくなり、スキーマ変更時もコマンドの再実行で型を更新できます。
基本的な導入は、ツールのインストール、初期設定、API情報取得権限を持つAPIキーの設定、型生成の順番です。
npm install -D microcms-typegen
npx microcms-typegen init
npx microcms-typegen generateただし、公式READMEに記載された動作環境はNode.js 22.18以降です。設定ファイルや生成した型を型チェックする場合はTypeScript 6.0以降が必要で、SDK側の新しい型推論もTypeScript 6.0以降を前提としています。既存プロジェクトへ導入する前に、ランタイムとTypeScriptのバージョンを確認しておきたいところです。
取得するフィールドに応じて戻り値を推論
microcms-js-sdk 3.6.0では、生成されたサービス全体の型をcreateClientに指定できます。
例えば記事一覧の取得時にfieldsで「タイトルだけ」を指定すれば、その条件に応じた戻り値の型が推論されます。depthによる参照先の展開も考慮され、存在しないエンドポイントやフィールドを指定した場合は、静的に分かる範囲で型エラーとして検出できます。
これまでのように取得メソッドごとに型を手で指定するより、APIスキーマと実装の関係が明確になります。
Webサイト制作では「型を生成して終わり」にしない
今回注目したいのは、microcms-typegen checkコマンドです。生成済みの型と現在のAPIスキーマを比較し、差分やファイルの欠落がある場合に終了コード1を返します。生成ファイルを書き換えないため、CIに組み込めます。
例えば、次のような運用が考えられます。
- CMSのスキーマを変更したら、開発者が型を再生成する
- 型の差分をPRに含め、画面やAPI取得処理への影響を確認する
- CIで型チェックと
microcms-typegen checkを実行する - 型の更新漏れがあればマージ前に気づけるようにする
導入にあたっては、CIからmicroCMSのマネジメントAPIへアクセスするためのAPIキーの管理、チェックを実行するタイミング、開発環境と本番環境でスキーマが異なる場合の扱いなども、あわせて設計する必要があります。
AI駆動開発との相性も考えたい
Claude CodeなどのAIに実装を任せる場合、AIがCMSに存在しないフィールド名を推測して使ってしまうことがあります。
生成した型を参照できる状態にしておけば、存在しないフィールドを使った実装は型チェックで発見しやすくなります。AIに「正しいフィールド名を覚えさせる」だけでなく、間違いを機械的に検出する仕組みを用意するという考え方です。
ただし、型が正しいからといって画面の仕様や使いやすさまで保証されるわけではありません。AIへの指示、型チェック、テスト、人間による動作確認は、それぞれ役割が異なります。人が確認すべきことと機械で検出できることを分ける、これはブラキオが重視するFrontend Opsの考え方にもつながります。
導入前に確認したい制約
今回の型推論にも対象外があります。公式SDKのREADMEでは、filtersやordersの文字列内で指定するフィールド名や値は型検査の対象外とされています。また、TypeScriptの型はコンパイル時の確認であり、実際のAPIレスポンスを実行時に検証するものではありません。
さらに、既存データには未入力の値が残っている可能性があります。必須フィールドだから必ず値がある、と安易に決めつけないことも大切です。型生成ツールには読み取り型の空値を絞る設定がありますが、実データの状態を保証できる場合に限って使うのがよいでしょう。
設定ファイルはES modules形式のTypeScriptが前提で、package.jsonで"type": "commonjs"を明示しているプロジェクトには対応していない点にも注意が必要です。
まとめ:CMSと実装のずれを「気づける状態」にする
microCMSの型自動生成は、TypeScriptを書く量を減らすだけの機能ではありません。CMSのスキーマ変更を、フロントエンドの型チェックやCIにつなげられる点に価値があります。
Webサイトは公開後も、お知らせの項目追加やページ構成の変更が発生します。そのたびに人間が目視で型を確認するより、変更のずれを仕組みで検出し、仕様と画面の確認に時間を使う方が、継続的な保守には向いていると考えています。
導入を検討する際の確認ポイントは次のとおりです。
- CMSのAPIスキーマを型の情報源にして、手書き型との二重管理を減らす
generateとcheckを使い分け、型の変更をPRとCIで検証する- Node.js 22.18以降、TypeScript 6.0以降という前提を確認する
filters・ordersは型検査の対象外、実行時データの空値にも注意する- マネジメントAPIのキーは必要な権限に絞り、CIで安全に管理する
まずは既存プロジェクトのNode.js・TypeScriptのバージョンとCMSの更新フローを確認し、小さなAPIから導入を検討してみるのがよさそうです。
ブラキオでは、Next.jsとmicroCMSを使ったサイトの制作だけでなく、公開後の保守・運用もお手伝いしています。「既存サイトに型生成やCIを導入したい」「CMSの更新フローを整理したい」といったご相談も、お気軽にお問い合わせください。
参考情報
- microCMS公式:TypeScriptの型を自動生成し、JavaScript SDKで利用できるようになりました(2026年10月16日)
- microcms-typegen 公式GitHub README
- microcms-js-sdk 公式GitHub README
※記事内の仕様・バージョンは2026年10月24日時点の公式情報に基づきます。最新の内容は各公式ドキュメントをご確認ください。
この記事をシェアする


最近の投稿
microCMSがTypeScript型の自動生成に対応。Next.js制作で見直したい型管理とCI
ヘッドレスCMSを使ったWeb制作では、CMS側のAPIスキーマとフロントエンド側の型定義を揃えておく必要があります。例えばmicroCMSで「お知らせ」に項目を追加しても、Next.js側のTypeScriptの型を更新し忘れると、実装と実際のデータ構造にずれが生じます。、microCMSはAPIスキーマからTypeScriptの型を自動生成するCLI「microcms-typegen」を公開しました。同時に、JavaScript SDK(microcms-js-sdk)のバージョン3.6.0では、生成した型を使ってエンドポイントや取得条件に応じた型推論ができるようになりました。これは単に型を書く手間を減らすだけでなく、を考えるきっかけになるアップデートです。この記事では、何が変わったのかを整理したうえで、Next.jsとmicroCMSで企業サイトを制作・保守するときに見直したい型管理とCIのポイントを考えます。Next.jsとmicroCMSを組み合わせる場合、CMSで定義したフィールドに対応する型をフロントエンド側で手書きする方法が一般的でした。例えば、お知らせに「タイトル」「本文」「公開日」がある場合、開発側でもそれらを型定義します。しかし運用開始後に「カテゴリ」や「サムネイル」が追加されると、CMSの設定変更と型定義の修正を別々に行う必要があります。担当者が違ったり、変更が小さかったりすると、この同期が抜けることがあります。型チェックが通っていても、。microcms-typegenは、マネジメントAPIから取得したAPIスキーマをもとにTypeScriptの型を生成します。CMSの設定を見ながらフィールド名を書き写す必要がなくなり、スキーマ変更時もコマンドの再実行で型を更新できます。基本的な導入は、ツールのインストール、初期設定、API情報取得権限を持つAPIキーの設定、型生成の順番です。ただし、公式READMEに記載された動作環境はです。設定ファイルや生成した型を型チェックする場合はが必要で、SDK側の新しい型推論もTypeScript 6.0以降を前提としています。既存プロジェクトへ導入する前に、ランタイムとTypeScriptのバージョンを確認しておきたいところです。microcms-js-sdk 3.6.0では、生成されたサービス全体の型をに指定できます。例えば記事一覧の取得時にで「タイトルだけ」を指定すれば、その条件に応じた戻り値の型が推論されます。による参照先の展開も考慮され、存在しないエンドポイントやフィールドを指定した場合は、静的に分かる範囲で型エラーとして検出できます。これまでのように取得メソッドごとに型を手で指定するより、APIスキーマと実装の関係が明確になります。今回注目したいのは、コマンドです。生成済みの型と現在のAPIスキーマを比較し、差分やファイルの欠落がある場合に終了コード1を返します。生成ファイルを書き換えないため、CIに組み込めます。例えば、次のような運用が考えられます。導入にあたっては、CIからmicroCMSのマネジメントAPIへアクセスするためのAPIキーの管理、チェックを実行するタイミング、開発環境と本番環境でスキーマが異なる場合の扱いなども、あわせて設計する必要があります。Claude CodeなどのAIに実装を任せる場合、AIがCMSに存在しないフィールド名を推測して使ってしまうことがあります。生成した型を参照できる状態にしておけば、存在しないフィールドを使った実装は型チェックで発見しやすくなります。AIに「正しいフィールド名を覚えさせる」だけでなく、という考え方です。ただし、型が正しいからといって画面の仕様や使いやすさまで保証されるわけではありません。AIへの指示、型チェック、テスト、人間による動作確認は、それぞれ役割が異なります。人が確認すべきことと機械で検出できることを分ける、これはブラキオが重視するFrontend Opsの考え方にもつながります。今回の型推論にも対象外があります。公式SDKのREADMEでは、やの文字列内で指定するフィールド名や値は型検査の対象外とされています。また、TypeScriptの型はコンパイル時の確認であり、実際のAPIレスポンスを実行時に検証するものではありません。さらに、既存データには未入力の値が残っている可能性があります。必須フィールドだから必ず値がある、と安易に決めつけないことも大切です。型生成ツールには読み取り型の空値を絞る設定がありますが、実データの状態を保証できる場合に限って使うのがよいでしょう。設定ファイルはES modules形式のTypeScriptが前提で、でを明示しているプロジェクトには対応していない点にも注意が必要です。microCMSの型自動生成は、TypeScriptを書く量を減らすだけの機能ではありません。CMSのスキーマ変更を、フロントエンドの型チェックやCIにつなげられる点に価値があります。Webサイトは公開後も、お知らせの項目追加やページ構成の変更が発生します。そのたびに人間が目視で型を確認するより、方が、継続的な保守には向いていると考えています。導入を検討する際の確認ポイントは次のとおりです。まずは既存プロジェクトのNode.js・TypeScriptのバージョンとCMSの更新フローを確認し、小さなAPIから導入を検討してみるのがよさそうです。ブラキオでは、Next.jsとmicroCMSを使ったサイトの制作だけでなく、公開後の保守・運用もお手伝いしています。「既存サイトに型生成やCIを導入したい」「CMSの更新フローを整理したい」といったご相談も、お気軽にお問い合わせください。※記事内の仕様・バージョンは2026年10月24日時点の公式情報に基づきます。最新の内容は各公式ドキュメントをご確認ください。
2026.10.26
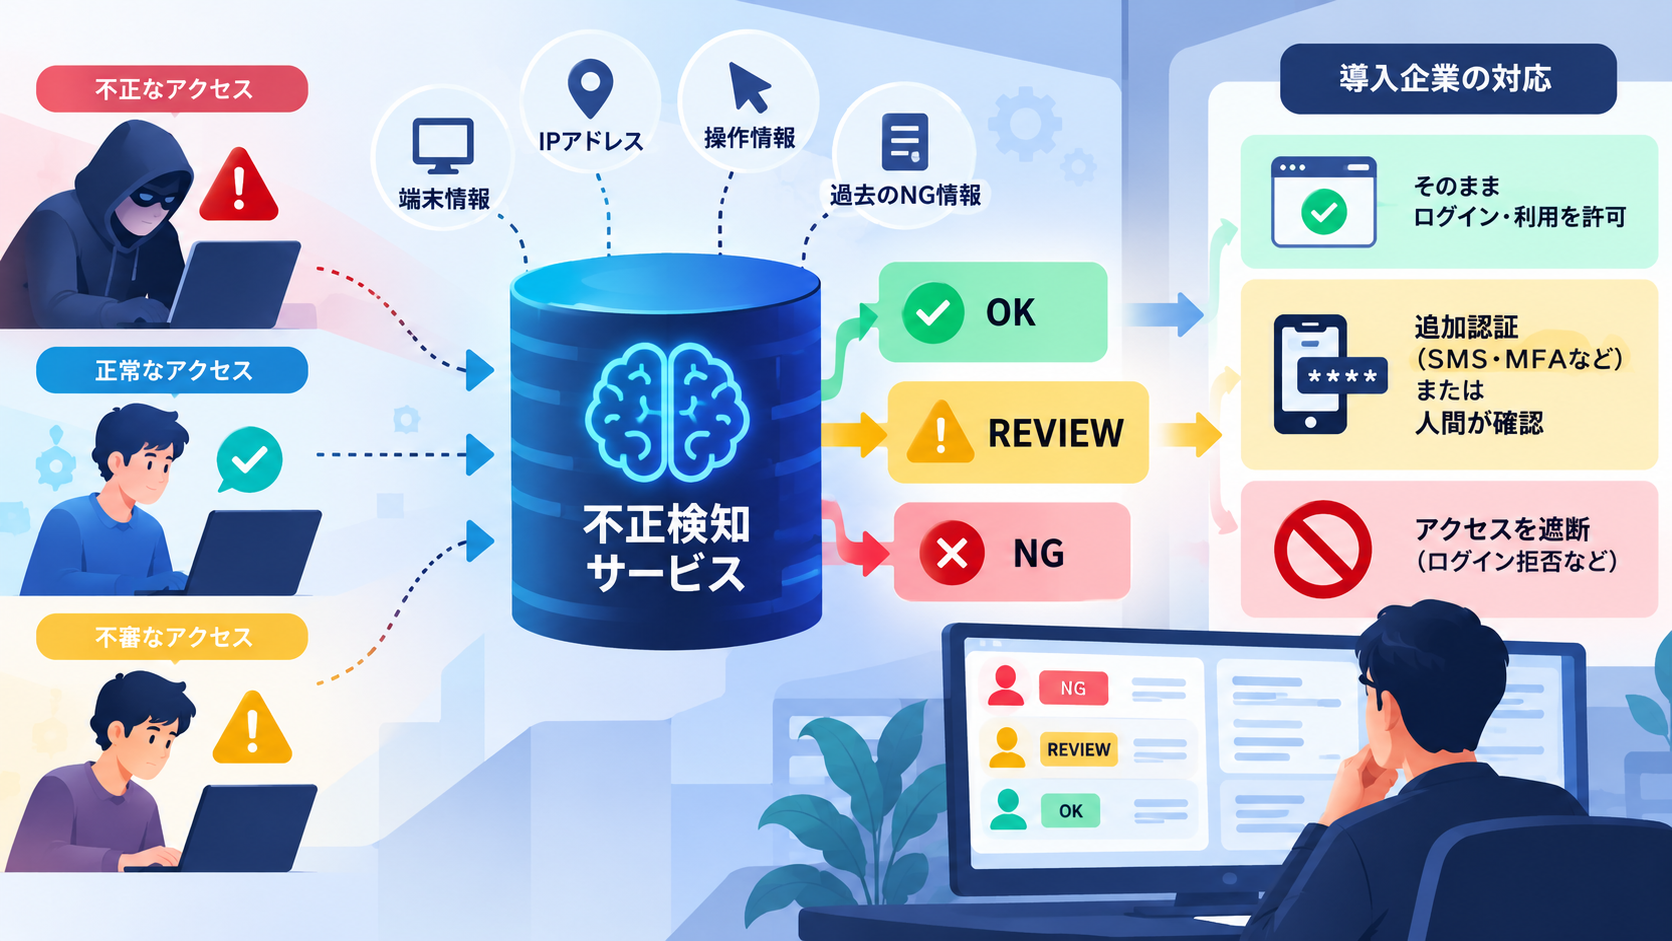
Jamstackサイトはどこから乗っ取られる?不正アクセスの経路と確認する場所
「JamstackはWordPressより安全」とよく言われます。ブラキオのブログでも、で、その理由を紹介しました。ただ、実際にサイトを運用していると、次のような疑問が出てきます。この記事では、弊社のサイトと同じ「microCMS × Next.js(静的書き出し)× Netlify」の構成を例に、これらの疑問に答えます。Next.jsで静的に書き出したサイトは、ビルドのときにHTMLを作り、Netlifyなどのホスティングサービスから配信します。アクセスのたびに動くプログラムも、公開側のデータベースもありません。CMSの管理画面は、サイトとは別のドメインにあります。そのため、WordPressで典型的な次のような攻撃は、構造上成り立ちません。 を探して回る自動スキャンが来ても、404が返るだけです。ただし、リスクがゼロになるわけではありません。、と考えるのが正確です。なお、Next.jsでもSSRやAPIルートを使ってサーバーを動かす構成では、話が変わります。2025年3月には、Next.jsのミドルウェアで行っている認可チェックを、特定のリクエストヘッダーを付けるだけで素通りできる脆弱性(CVE-2025-29927)が公表されました。同年12月には、React Server Componentsのサーバー関数に細工したリクエストを送ると、認証なしで任意のコードを実行できる脆弱性(CVE-2025-55182、通称「React2Shell」)が公表され、実際に悪用も確認されています。静的に書き出したサイトではミドルウェアもサーバー関数も動かないため、こうしたサーバー側の脆弱性の影響を受けません。Jamstackサイトで現実的な経路は、次の4つです。経路何が起きるか起きやすさアカウントの乗っ取りCMS・ホスティング・GitHubなどにログインされ、記事を書き換えられたり、偽のサイトをデプロイされたりする中npmパッケージのサプライチェーン攻撃ビルドのときに不正なコードが動き、APIキーなどを盗む。配信するJavaScriptに不正なコードが混ざる中CMSの本文に仕込まれたスクリプト記事を開いた訪問者のブラウザで、スクリプトが動く低〜中書き込み権限のあるAPIキーの漏洩APIから記事を書き換えられる低※「起きやすさ」は、弊社の運用経験からの目安です。いちばん起きやすい経路です。守るべきアカウントは、CMS・ホスティング・GitHubの3つだけではありません。手口は、フィッシングやパスワードの使い回しが中心です。最近は、PCに入り込んだマルウェア(インフォスティーラー)がログイン中のセッションを盗み、二段階認証をすり抜ける手口も増えています。自分たちのアカウントが無事でも起きる経路です。乗っ取られるのは、依存しているパッケージの作者のアカウントです。2025年9月8日には、chalkやdebugといった広く使われている18のパッケージに、不正なバージョンが公開されました。作者のnpmアカウントが、npm公式を装った偽ドメインからの「二段階認証の再設定」メールでフィッシングされたのが原因です。仕込まれたコードはブラウザ上で動き、暗号資産の送金先を攻撃者のものに書き換えるものでした。不正なバージョンは約2時間で取り下げられましたが、その間にビルドしたサイトには、配信するJavaScriptに不正なコードが紛れ込んだ可能性があります。同じ月には、インストール時に開発者のPCやCIからnpm・GitHub・クラウドの認証情報を盗み、盗んだnpmトークンで同じ作者の他のパッケージにも自動で感染を広げるワーム(Shai-Hulud)が見つかりました。11月には第2波(Shai-Hulud 2.0)が始まり、被害パッケージは数百から千以上に広がっています。このように、不正なコードはビルドのときに動いて環境変数に置いたAPIキーを盗むこともあれば、配信するJavaScriptに紛れ込んで訪問者のブラウザで動くこともあります。CMSの本文をHTMLとしてそのまま表示する作りだと、CMSに書き込める人は誰でもスクリプトや、画像タグのイベント属性に仕込んだコードを入れられます。乗っ取られたアカウントだけでなく、正規の編集者が外部サイトからコピーした埋め込みコードを貼ってしまうケースもあります。静的に書き出すサイトでは、本文がビルドのときにHTMLファイルへ書き込まれます。そのため、ページを開いた時点でスクリプトが実行されます。APIキーは、Gitの履歴やチャット、ビルドログ、メンバーのPCなどから漏れます。読み取り専用のキーなら書き換えはできませんが、書き込み権限があれば、APIから記事を書き換えられます。多くの場合、問い合わせてきた人の個人情報は盗まれません。お問い合わせフォームの入力は、Netlify Formsなどのフォームサービスに保存されることが多く、CMSには入っていないからです。CMSにあるのは、ブログ記事や会社情報など、もともとサイトで公開している内容が中心です。ただし、キーの権限によっては、公開していない情報も取れます。microCMSのAPIキーは、サービス全体に適用される「デフォルト権限」と、APIごとの「個別権限」で、GET / POST / PUT / PATCH / DELETE を個別に設定できます。作成・編集ができるのは管理者だけです。さらに、書き込み権限があるキーなら、前の章の「CMSの本文に仕込まれたスクリプト」を使って、これから訪問者が入力する情報を盗むこともできます。ビルドで使うAPIキーは、にしておきましょう。CMSに個人情報がないなら、書き換えられても大した被害はない。そう思われるかもしれません。しかし、被害はデータではなく、に出ます。企業サイトは「会社の顔」です。改ざんされたという事実だけで、問い合わせや採用への影響は小さくありません。静的なサイトには、侵入されるサーバーがありません。見るべきなのは、サイトのアクセスログよりも、です。Jamstackは、サイトそのものを外から突かれるリスクを大きく減らせる構成です。一方で、守る対象がなくなるわけではありません。攻撃の的は、とに移ります。裏を返せば、二段階認証やAPIキーの権限、依存パッケージの管理といった運用の基本を押さえれば、Jamstackの安全性をしっかり活かせます。ブラキオでは、Jamstackサイトの制作だけでなく、公開後の保守・運用もお手伝いしています。「今のサイトの設定が安全か確認したい」といったご相談も、お気軽にお問い合わせください。
2026.10.22
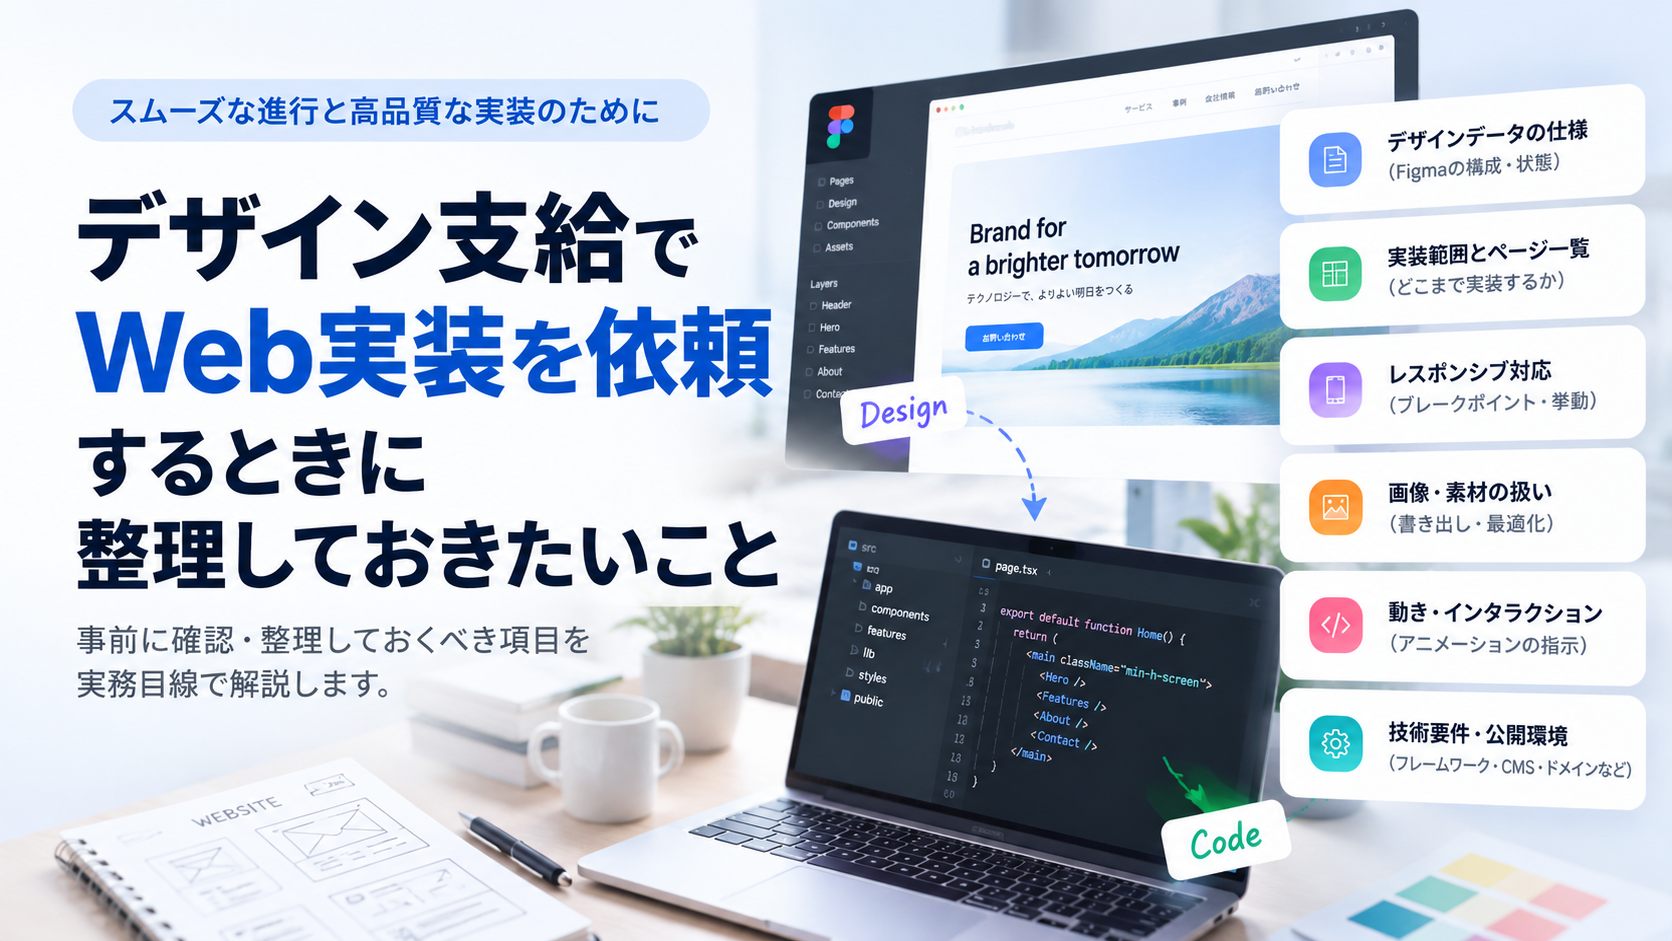
デザイン支給でWeb実装を依頼するときに整理しておきたいこと
「デザインはFigmaで完成しているので、あとは実装だけお願いしたい」Web制作のご相談では、こうしたケースもよくあります。見た目のデザインが決まっていれば、制作はすぐ始められそうに見えます。ただ、実際にWebサイトとして動かすためには、デザインデータだけでは判断できないことも少なくありません。たとえば、次のような内容です。こうした情報が最初にある程度整理されていると、見積もりの精度が上がり、実装開始後の確認や手戻りも減らしやすくなります。この記事では、デザイン支給でWeb実装を依頼するときに、事前に整理しておくと進めやすいポイントを紹介します。最初に確認したいのは、今回の依頼範囲です。たとえばコーポレートサイトであれば、次のように必要なページを一覧にしておくと分かりやすくなります。Figma上にすべてのページが並んでいる場合でも、「このページは今回の対象」「これは既存ページを流用する」といった区別があると、見積もり時の認識差を減らせます。また、似たページが複数ある場合は、共通レイアウトなのか、それぞれ個別に作る必要があるのかも実装工数に関わります。まずは細かな技術仕様よりも、 を明確にすることが大切です。PC版のデザインは完成していても、スマートフォン版が用意されていないケースがあります。その場合、実装側である程度判断してレスポンシブ対応することもできますが、次のような判断が必要になる部分があります。スマートフォン用デザインがあるのが理想ですが、すべての画面サイズを細かくデザインする必要はありません。「スマホではこの順番にしたい」「この画像は見切れても問題ない」など、特にこだわりたい部分だけでも共有しておくとスムーズです。静止画のデザインからは分からないのが、Webサイト上での動きです。動きまでFigmaで細かく作り込まれている必要はありません。「ここはふわっと表示したい」「このエリアは横にスライドする」といったコメントや参考サイトがあるだけでも、実装側は意図を理解しやすくなります。逆に指定がない場合は、実装側で一般的な挙動を提案してもらう方法もあります。デザイン上では仮の文章や画像が入っていることがあります。実装を始める前に、次の素材が揃っているか確認しておくと安心です。お問い合わせフォームがある場合は、見た目だけでなく次の仕様も決める必要があります。デザイン上にフォームが描かれていても、これらの仕様までは分からないことが多いため、実装担当者と早めに確認しておくのがおすすめです。サイト制作では、公開後の運用方法によって実装方法が変わることがあります。たとえば次のような情報を社内で更新したい場合、CMSを使えるようにしておくと運用しやすくなります。一方で、ほとんど変更しないページまで管理画面から編集できるようにすると、必要以上に仕組みが複雑になることもあります。「どの情報を、誰が、どのくらいの頻度で更新するのか」を整理したうえで、更新が必要な範囲だけCMS化するのも一つの方法です。公開時の見た目だけでなく、公開後の運用まで含めて考えると、使いやすいサイトになりやすくなります。新規サイトではなく、既存サイトのリニューアルや一部改修の場合は、現在の環境についても確認が必要です。特に、既存のドメインやメールを継続利用する場合は、Webサイトだけを切り替えるつもりでも周辺設定への影響を確認する必要があります。すべてを依頼側で調査する必要はありませんが、「どのサービスを使っているか分からない」という状態も含めて最初に共有しておくと、実装側が必要な確認項目を整理しやすくなります。実装が終わったあと、どこまでを依頼するのかも確認しておきたいポイントです。制作会社や案件によって、範囲は異なります。「実装だけ」という言葉が、コード納品までを意味するのか、本番公開までを意味するのかで認識がずれることもあります。最終的にどの状態まで完成させてほしいのかを共有しておくと安心です。ここまでいろいろな項目を紹介しましたが、依頼前にすべてを完璧に決める必要はありません。むしろ、Web制作に慣れていなければ「何を決めればよいのか分からない」のが普通です。重要なのは、次の3つを分けて共有することです。ブラキオでも、デザインを確認したうえで、実装に必要な仕様や確認事項を整理しながら進めることがあります。「デザインはあるけれど、実装するために何を決めればいいか分からない」という段階でも、まずは相談いただければ、必要な項目を一緒に整理できます。デザイン支給でWeb実装を依頼するときは、Figmaなどのデザインデータに加えて、次のような情報があると制作を進めやすくなります。最初からすべて決まっていなくても問題ありません。未確定の部分を含めて共有し、実装担当者と確認しながら整理していくことで、手戻りを減らし、スムーズに制作を進めやすくなります。ブラキオでは、デザイン支給でのWeb実装や、既存サイトの改修、CMSを含む企業サイト制作にも対応しています。実装範囲の整理から相談したい場合も、お気軽に株式会社ブラキオへお問い合わせください。
2026.10.19
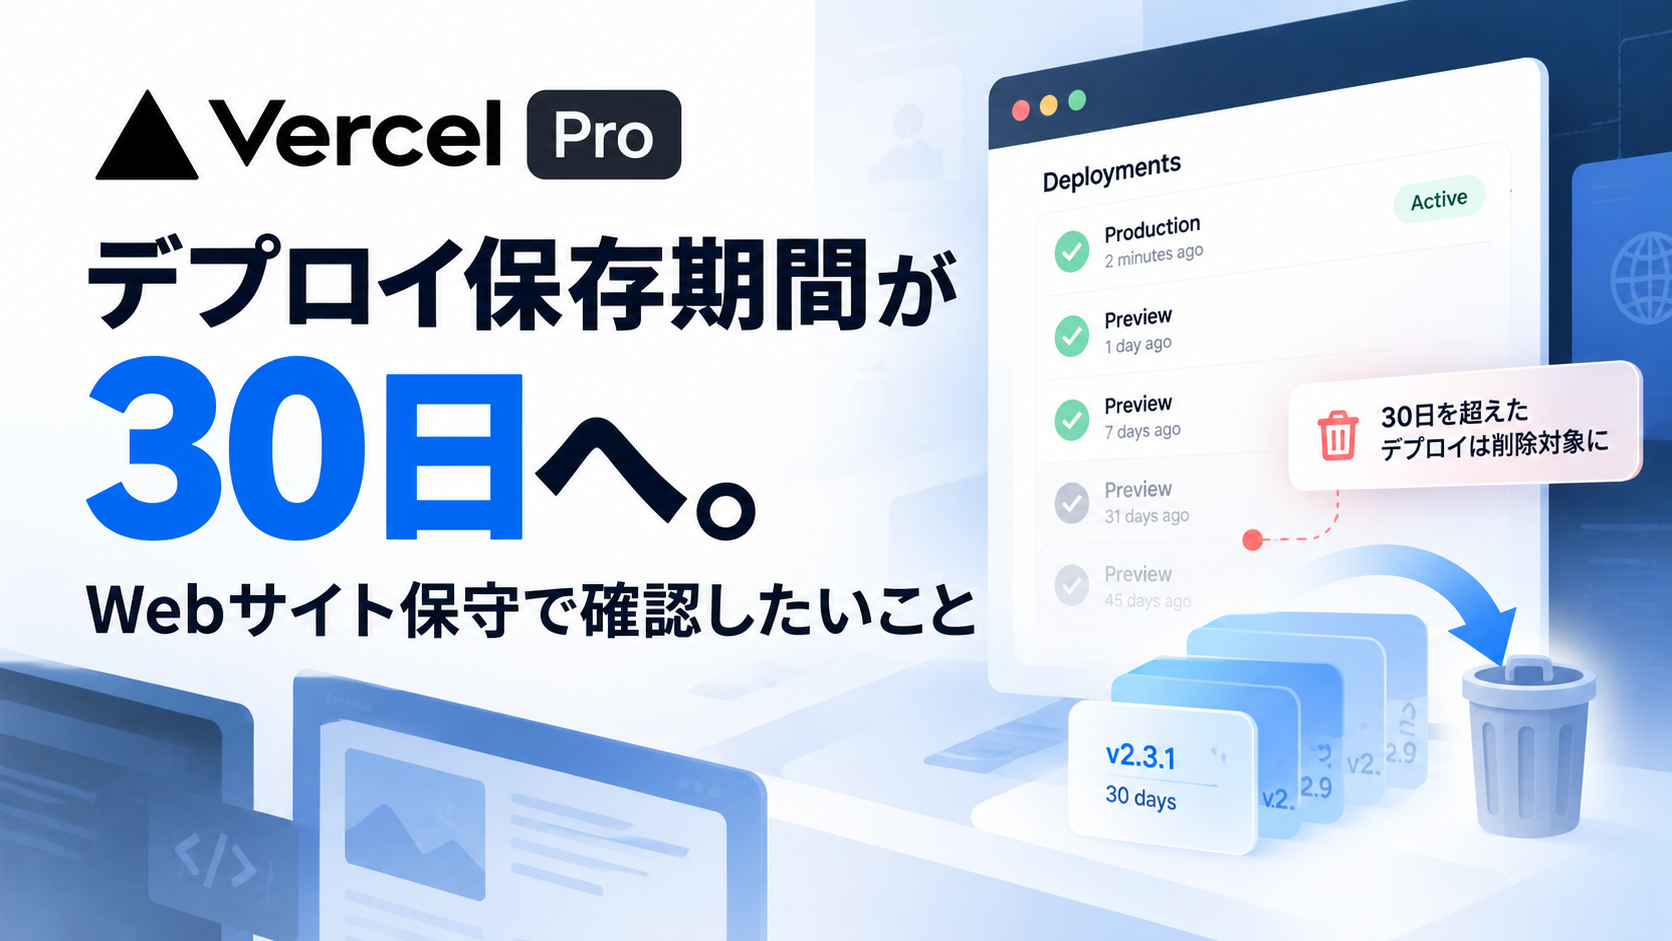
Vercel Proのデプロイ保存期間が30日へ。Webサイト保守で確認したいこと
Webサイトは、公開して終わりではありません。お知らせの追加、デザインの調整、ライブラリの更新、フォームの修正など、公開後も小さな変更を重ねていきます。最近はAIによる実装支援が広がり、コードの変更やプレビュー環境の作成を短いサイクルで繰り返しやすくなりました。変更を素早く確認できる一方で、デプロイ履歴も増えていきます。そうした中、Vercelは、Proプランのデプロイ保存期間とストレージ課金について変更を発表しました。この記事では、何が変わるのかを整理したうえで、企業サイトやJamstackサイトの保守運用で確認したいポイントを考えます。公式発表によると、新しく作成するProチームでは、デプロイ履歴の保存期間が標準で30日になりました。必要に応じて、チーム設定からより長い保存期間を選ぶこともできます。既存のProチームについても、保存期間は30日に変更されます。です。長い履歴を残したい場合は、それまでに保存ポリシーの設定で変更を適用しない(オプトアウトする)必要があります。すでに30日以下の設定を使っている場合、その設定は変わりません。なお、これは「すべてのデプロイが一律30日で必ず消える」という意味ではありません。保存ポリシーはProduction、Preview、Canceled、Erroredごとに設定でき、直近の本番デプロイや現在公開中のデプロイのように保護される対象もあります。実際の保持状況は、チーム・プロジェクトの設定と公式ドキュメントで確認してください。あわせて、Proチームのとについて、それぞれの課金が案内されています。既存Proチームの課金開始日は、各チームに届く案内メールで確認するよう説明されています。10月23日は古いデプロイの削除開始予定日であり、すべてのチームの課金開始日と同じとは限りません。保守費用を考えるときは、月々の基本料金だけでなく、何をどれだけ保存しているかも把握しておきたいところです。本番公開後に表示崩れや不具合が見つかった場合、以前のデプロイに切り戻す方法があります。Vercelにも、過去の本番デプロイへ戻すInstant Rollbackの仕組みがあります。ただし、。必要な履歴が残っていなければ、Gitの過去コミットから再ビルドするなど、別の復旧手段が必要になります。ここで注意したいのは、Gitの履歴が残っていることと、当時のデプロイをそのまま復元できることは同じではない点です。依存パッケージ、環境変数、外部API、CMSのデータなどが変わっていれば、同じコードをビルドしても完全に同じ状態になるとは限りません。制作中は、確認用のプレビューURLをクライアントに共有することがあります。しかし、そのURLが何か月後も必ず見られるとは限りません。「半年前のデザインと比較したい」「以前の確認画面を見直したい」という要望が想定されるなら、プレビュー環境とは別に、承認済みの画面キャプチャ、デザインデータ、変更履歴などを保管しておくと安心です。プレビューURLは確認のための手段であり、恒久的な成果物の保管庫とは分けて考えたいところです。まずはVercelのチーム設定・プロジェクト設定で、Production、Preview、Canceled、Erroredそれぞれのデプロイ保存期間を確認します。既存Proチームなら、課金開始日の案内メールも確認しておきましょう。必要な履歴を何日分残したいかは、障害対応やクライアントの確認サイクルから決めます。単純に長くすればよいわけではなく、保存コストとのバランスが必要です。障害が起きてから復旧手順を調べるのではなく、通常時に「誰が判断し、何を確認して、どう戻すか」を整理しておきます。直前の本番デプロイへのロールバックで済むのか。CMSで公開した内容も戻す必要があるのか。外部サービスの設定変更を伴うのか。これらは別の問題です。少なくとも、本番公開後の動作確認、ロールバックの担当者、復旧後の再確認項目は決めておきたいところです。AIで実装が速くなると、小さな修正を何度もデプロイしやすくなります。しかし、デプロイ回数が増えること自体が品質向上を意味するわけではありません。型チェック、Lint、テスト、必要に応じたVRT(画面差分の検証)などをCIに組み込み、公開前に検出できる問題を減らすことが重要です。人が確認すべき仕様や使い勝手と、機械で検出できる不具合を分ける。これは、ブラキオが重視するFrontend Opsの考え方にもつながります。Vercelの公式案内では、不要なビルドファイルの削減、大きなアセットの保管場所の見直し、Functionバンドルの縮小などが、ストレージ使用量を抑える方法として挙げられています。使用量はプロジェクトごとにUsageページで確認できます。ただし、必要な復旧履歴まで削ってしまっては本末転倒です。先に保守要件を決め、そのうえで削減できるものを整理する順番がよいでしょう。Next.jsとヘッドレスCMSを使った企業サイトでは、静的にページを生成する構成を選ぶことがあります。静的配信は運用上の利点がありますが、まで自動的に解決するわけではありません。とくに企業サイトでは、制作担当者が変わったあとも運用が続きます。担当者が交代しても復旧できるように、リポジトリ、公開手順、権限、監視、バックアップ対象を整理しておくことが大切です。今回のVercel Proの変更は、料金だけを見て終わらせる話ではありません。確認したいのは、という点です。AIを使って制作を速くできる時代だからこそ、公開後の運用まで含めた設計が重要になります。サイトを安全に更新し続けるために、デプロイの保存設定と復旧手順を一度見直してみてはいかがでしょうか。「自社サイトのVercel設定がどうなっているか分からない」「障害時の戻し方を整理したい」といったお悩みがあれば、株式会社ブラキオにご相談ください。公開後の運用・保守まで含めてサポートします。※記事内の仕様・料金は2026年10月13日時点の公式発表に基づきます。最新の内容はVercel公式ドキュメントをご確認ください。
2026.10.14
Next.jsとAstro、どちらで作る?Webサイトの目的から考えるフレームワークの選び方
Jamstack構成でWebサイトを作るとき、フロントエンドのフレームワークとしてよく候補に挙がるのが と です。どちらもmicroCMSなどのヘッドレスCMSと組み合わせて、速くて安全なサイトを作れます。では、実際にはどう選べばよいのでしょうか。ブラキオでは「どちらが優れているか」ではなく、 から選ぶようにしています。今回は、その考え方をご紹介します。Next.jsは、ログイン機能や会員ページ、検索、管理画面のような「動きのある機能」が増えても対応しやすいのが強みです。Astroは、基本的にHTMLとして配信し、動きが必要な部分だけJavaScriptを読み込む設計(アイランドアーキテクチャ)のため、何もしなくても軽いページになりやすいのが強みです。こうしたサイトは「情報をきちんと、速く届けること」が一番の目的です。ページごとに読み込むJavaScriptが少ないほど表示は速くなり、Core Web Vitalsのスコアも出しやすくなります。最初は小さなサイトでも、公開後に機能を足していく計画があるなら、最初から拡張しやすいNext.jsで作っておくほうが、結果的に作り直しのコストを抑えられます。「フレームワークが違うと、更新作業も変わるのでは?」と心配される方もいますが、その心配はありません。記事やお知らせの更新はmicroCMSなどのヘッドレスCMSの管理画面で行うため、 です。フレームワークの選択は、あくまで「サイトをどう作り、どう育てるか」という制作側の判断です。運用する方の使い勝手を犠牲にすることはありません。新しい技術が出るたびに「今はこれが流行っている」という話が出てきます。しかし大切なのは、流行っているかどうかではなく、 です。ブラキオでは、ヒアリングの段階でサイトの目的や今後の計画を伺い、そのうえでNext.jsとAstroのどちらが合っているかをご提案しています。「自社のサイトにはどちらが合うのか知りたい」「今のサイトが重くて困っている」といったお悩みがあれば、ぜひ株式会社ブラキオにご相談ください。目的に合った技術選定から、公開後の改善まで一緒に進めていきます。
2026.10.10